
前面幾天,我們陸續介紹了密碼、OTP、憑證、生物辨識、視訊驗證、金融 Fast-ID、裝置綁定以及 Passkey 等不同的身分驗證機制。當我們使用金融服務時,卻很少只使用一種驗證方式。例如登入網銀時,需要帳號密碼;轉帳時,又需要 OTP;更換設備時,可能還要使用生物辨識或重新驗證身分。
許多人都曾經忍不住抱怨,密碼都已經輸對了,為什麼還要再驗證一次?但從金融業的角度來看,真正令人擔心的從來不是驗證失敗。而是單一驗證機制總有失效的一天。因此,金融業從單一驗證走向多因子驗證(MFA)。
所謂多因子驗證,並不是驗證多次。而是驗證來自多種不同類型的證據。很多人以為OTP + OTP就是多因子驗證。例如簡訊 OTP+推播 OTP,但這兩種本質上都屬於你持有什麼。因此嚴格來說仍然是同一種類型的因子,真正的多因子驗證會像是密碼 + OTP,你知道什麼+你持有什麼;密碼 + 指紋,你知道什麼+你是誰,這些才是真正不同信任來源的組合。
多因子驗證最大的價值,就是讓單一驗證失效時,還有其他道防線存在。金融業從來不是因為喜歡增加驗證步驟而增加驗證步驟,而是因為它們知道沒有任何驗證機制是完美的。當多種驗證機制同時成立時,金融業就能建立更高程度的信任。
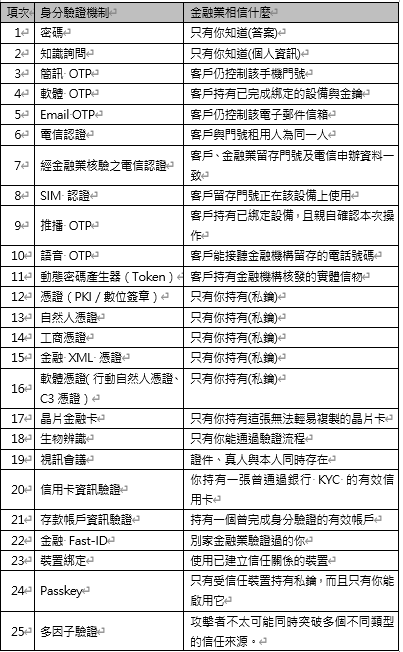
前面提到了簡訊OTP+推播OTP的範例,雖然他們都是屬於同一因子的形式存在,但這樣的組合就會比密碼+簡訊OTP不安全嗎?其實這正是金融業未來正在考慮的方向。
真正有問題的多因子,會視該身分驗證機制本身是否來自同一個註冊管道。舉例來說,晶片金融卡的卡片本身跟晶片金融卡的密碼,雖然這兩個本質上是不同種類的因子。但晶片金融卡的密碼是藉由申請晶片金融卡時申請而來,這樣的條件下,卡片本身及密碼並不適合當作多因子的驗證方式。
回到簡訊OTP+推播OTP的範例,他們可能是透過不同的申請管道而來,簡訊OTP可能來自電信業,推播OTP可能來自指定的APP,兩者背後依賴的信任來源不同。但因為它們仍屬於同一類型的驗證因子,因此金融業實務上通常將其視為「組合式身分驗證機制」,而非傳統定義下的多因子驗證。
未來研議的方向會以在什麼樣的情況下,兩種不同的身分驗證機制組合後,可以提升整體的信賴等級。雖然金融業目前已在實務上採用部分組合式身分驗證機制,但目前都還是以白名單的方式(意即條文沒寫到的方式就不能使用),對每一個業務進行規定。對於組合式的身分驗證機制而言,尚未有一套共同的標準,來評估多種組合的身分驗證機制,其可達到的信賴等級為何?未來金融業會持續努力研議這段機制的建立。
總結來說,從密碼、OTP、生物辨識到 Passkey,我們看到各種驗證技術不斷演進。但有趣的是,金融業真正追求的從來不是找到一種無敵的驗證方式。而是透過不同驗證方式彼此搭配,降低單一機制失效所帶來的風險。因為金融業很清楚最危險的從來不是某個驗證機制不夠安全。而是把所有信任都建立在同一把鑰匙之上。因此,當你下次看到系統要求再次驗證時,也許可以換個角度思考,金融業不是不相信你,因為真正的安全,從來不是依賴單一機制,而是來自多重信任的相互驗證。


 iThome鐵人賽
 看影片追技術